Willkommen im Wissensdepot und der Community von LegalCheck. Was gibt es hier?
Infos zu M365 & Copilot: Diese Informationen sind kostenlos.
💡Die Einführungen können ohne Weiteres sofort gelesen werden.
ℹ️ Für die DeepDive-Themen ist die kostenlose Registrierung in der Community nötig. Damit erhalten Sie auch unsere kostenlosen Compliance-Updates per Mail, etwa zu veränderten Unterauftragsverarbeitern bei Microsoft oder bei Änderungen des Vertragswerkes (dem sog. DPA).
Die Webinarreihen M365-Club und KI-Fachkunde sind kostenpflichtig. Hier kommen Sie zur Anmeldung und allen weiteren Infos.
Abonnenten können hier alle Folgen sehen und haben Zugriff auf viele weitere Informationen.
„Eigentlich ist alles sehr einfach.“ Denn Datenschutz bei Microsoft 365 und Copilot kann leicht in drei Punkten zusammengefasst werden:
- Es gibt keine rechtlich eindeutige und unbestrittene pauschale Antwort auf die Frage, ob Microsoft 365 und Copilot rechtskonform eingesetzt werden können.
- Mit dieser Unsicherheit muss man umgehen können und dafür gibt es Lösungen.
- Mit einer tragfähigen Begründung und angemessener Dokumentation können Microsoft 365 und Copilot in den meisten Anwendungsfällen mit minimalen Restrisiken eingesetzt
werden.
So startet auch mein Buch zu Datenschutz bei M365 und Copilot:
Aber wieso gibt es keine pauschale, einheitliche Antwort zur Microsoft-Nutzung?
Weil es so viele Details zur M365-Nutzung gibt:
- Manche Nutzer, wie Konzerne oder Behörden, haben spezielle Verträge mit Microsoft. Die sind dann teils Basis der aufsichtsbehördlichen Stellungnahmen, wie aus Niedersachsen oder Hessen.
- Manche Verantwortliche haben besonders sensible Daten, wie Krankenhäuser.
- Der Nutzungsumfang kann produktseitig variieren: Einige Kunden nutzen aus der M365-Suite nur Teams für Videokonferenzen, und das vielleicht nur im B2B-Bereich. Das wäre sehr unkritisch. Andere nutzen fast alles, was zum M365-Paket gehört.
- Und dann gibt es noch unzählige Einstellungen in und um den M365-Tenant.
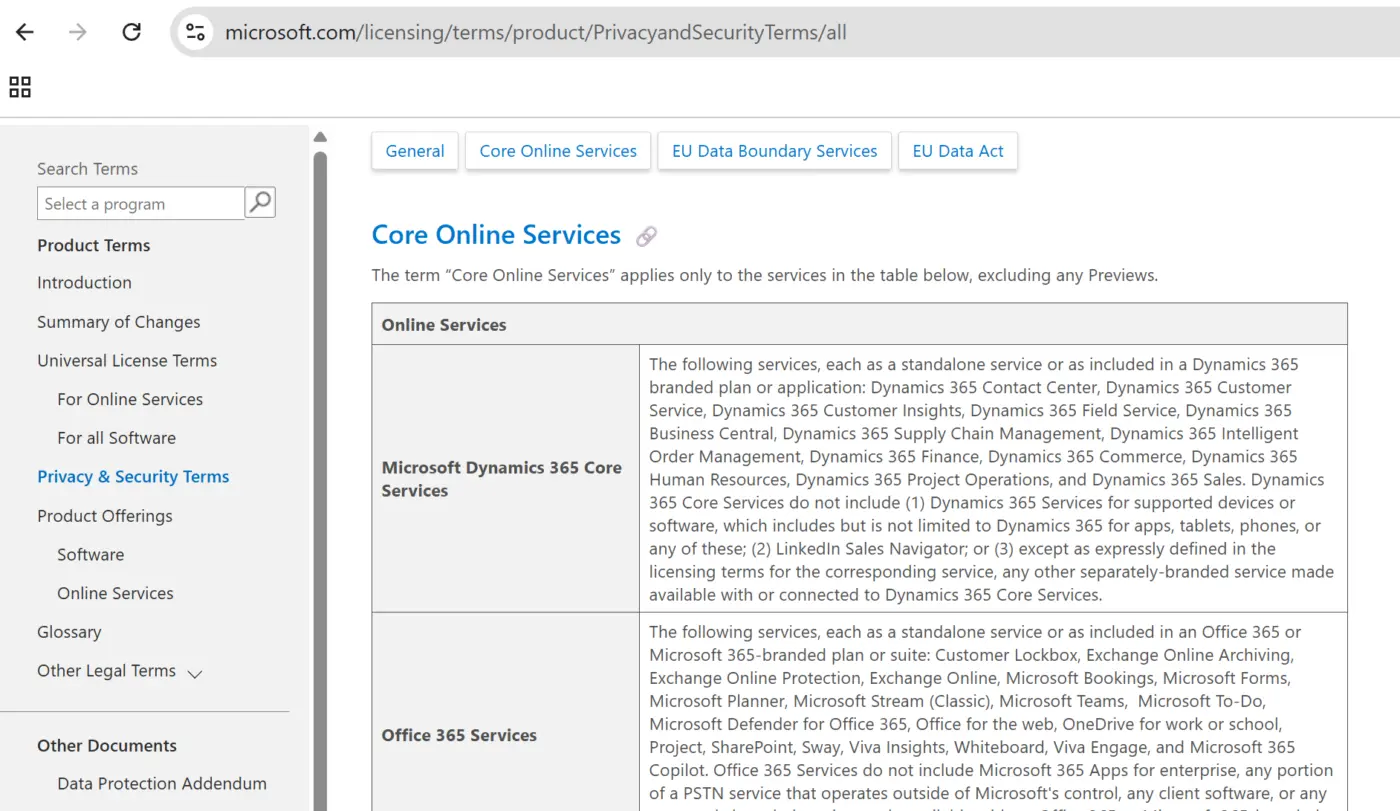
Fangen wir mit dem Vertraglichen an: Normale Kunden aus der EU haben einen Vertrag mit Microsoft Ireland Operations Limited (MIOL). Das Vertragswerk findet man unter den Product Terms auf der Microsoft-Seite. Zum Vertrag gehört ein Dokument mit dem Namen Data Protection Addendum, kurz DPA. DPA steht also nicht für Data Processing Agreement, dem englischen Begriff für AVV.
Das DPA ist ein weltweit einheitliches Dokument zu Datenschutz (und weiteren Themen wie Data Act). Es enthält auch einen AVV. Wichtig ist wie immer nachzulesen, auf welche Daten das Auftragsverarbeitungsverhältnis nicht anwendbar ist. Kurz: Die M365-Dienste, die bei Microsoft als Online Services definiert sind, unterliegen dem AVV. Einen Überblick, welche Services (wie SharePoint oder Forms) dazugehören, findet sich in den Privacy & Security Terms. Es lohnt sich immer, im Zweifel dort hineinzuschauen (und auch die Ausnahmen ganz unten zu lesen, z.B. zu Multi-Geo-Tenants):
Update in 11/2026: Zum 01.11.2026 gab es mal wieder eine neue DPA-Fassung. Diesmal hat sie für einige Kritik und Bedenken gesorgt. Siehe dazu im LegalCheck-Blog https://www.legalcheck.de/blog/dpa-2026-11-01 .
Der Einsatz von M365 kann also je nach Verantwortlichem, Daten, genutzten M365-Produkten sowie der Vertragsart unterschiedlich sein. Hinzu kommen laufende Änderungen auf der Zeitachse: Eine neue DPA-Fassung, neue Unterauftragsverarbeiter, viel wichtiger aber: Meist verändert sich die Nutzung und die Verarbeitungsvorgänge, wie etwa durch neue Copilot-Produktteile.
Daher mache ich mit meiner Checkliste für M365-Projekte immer zuerst eine Bestandsaufnahme: Wer ist der Verantwortliche, was ist die besondere Situation (besondere Regulation, Art. 91 DSGVO etc.), was soll gemacht werden und was wird schon gemacht, welche Lizenzen werden eingesetzt, gibt es Zusatzvereinbarungen mit Microsoft?
Das ist zum einen als Bestandsaufnahme für eine Projektbewertung unerlässlich. Zum anderen hat es manchmal einen klärenden Effekt, wenn der IT-Projektleiter und der Datenschutz sehen, dass sie bis hierhin verschiedene Kenntnisstände vom geplanten M365-Einsatz haben.
Und jetzt kann man beginnen mit konkreten rechtlichen Fragen, Rechtsgrundlagen und Datenschutz-Folgenabschätzung.
All diese Themen und noch viel mehr behandeln wir zweimal die Woche im M365-Club: Das Aktuelle, ein paar Deep Dives, das Rechtliche, die Lizenzen, die Technik. Und die Praxis.
Wie sollten Sie mit Ihrem M365-Projekt starten?
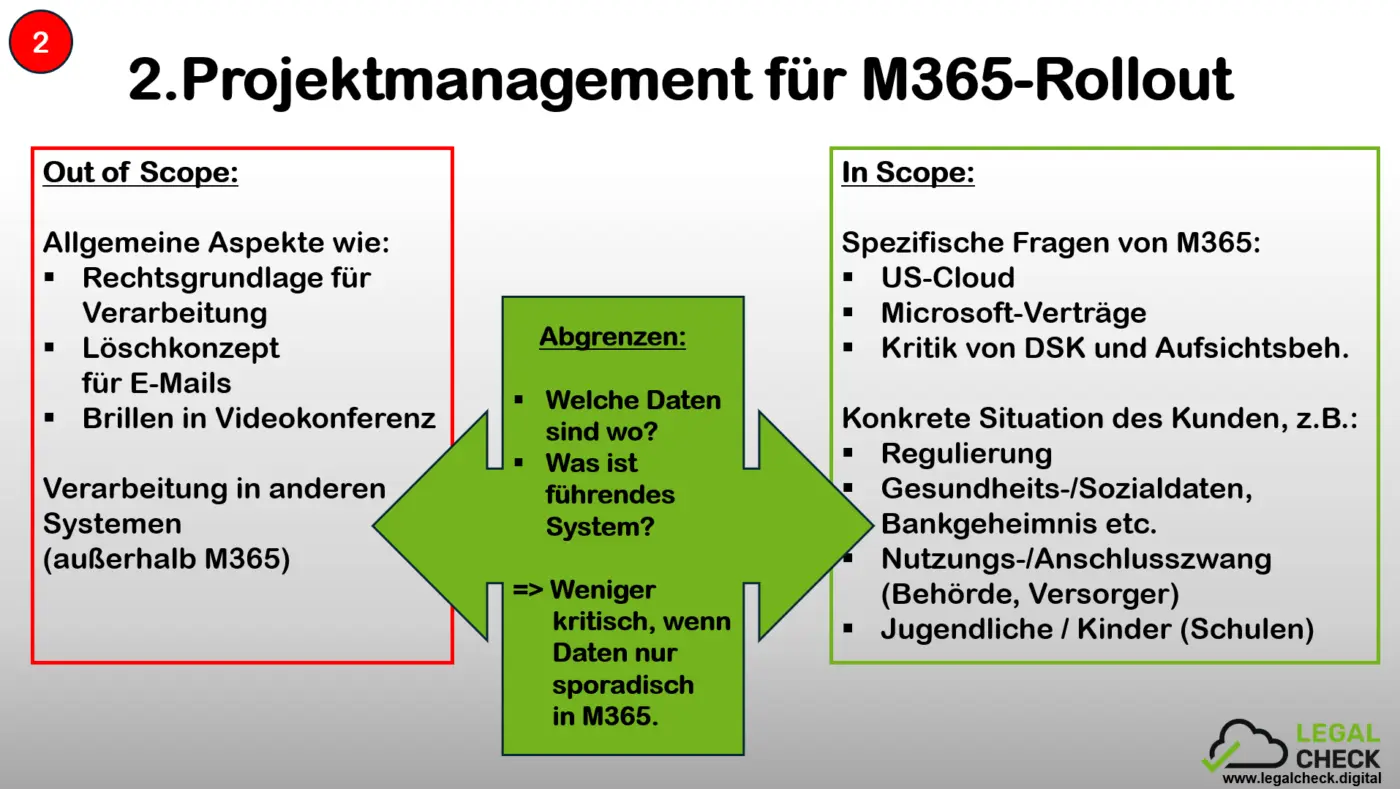
Um sich bei den ganzen Themen nicht zu verzetteln, sollte man dabei zunächst den Scope klären, den man - zumindest in einer ersten Phase - anschaut und bewertet. Eine zentrale Scope-Frage ist: Betrachtet man nur den Wechsel vom bisherigen Status in die M365, oder vollumfänglich alle Punkte, um die sich bislang niemand gekümmert hat? Konkret: Wenn es beim Verantwortlichen seit 1996 kein Löschkonzept für E-Mails gibt, will man dies und alle weiteren Fragen ins Datenschutzprojekt zur M365-Migration aufnehmen?
Meine Empfehlung ist: Nein, weil man dann nie fertig wird. Die unberücksichtigten Themen kann man häppchenweise in Folgeprojekten behandeln. Nur muss man seinem Arbeit- oder Auftraggeber stets klarmachen, dass im Rahmen dieses (Teil-)Projekts nicht alle Aspekte geprüft werden. Nicht dass es am Ende heißt, Sie hätten alles freigegeben oder gar bestätigt, dass "alles mit M365 nun 100%ig datenschutzkonform" ist.
Wer mit mir zusammengearbeitet, einen Vortrag von mir gehört oder mein Buch gelesen hat, der kennt hierzu auch meine Lieblingsfolie zum Projektmanagement:
Damit wünsche ich viel Erfolg im M365-Projekt!
Herzliche Grüße
Ihr Olaf Koglin